API-ключи нейросетей — это строки, которыми программа подтверждает право обращаться к модели от вашего имени. Выдают их в консолях вендоров: OpenAI — в разделе API keys внутри проекта на platform.openai.com, Anthropic — в Settings → API keys в Claude Console, Google — на странице API Keys в Google AI Studio, Groq — в console.groq.com/keys. Ключ показывается один раз и дальше хранится в виде хэша, поэтому копировать его нужно сразу при создании, а не искать потом в интерфейсе. Из России всё это упирается не в технику, а в два барьера: России нет в списках поддерживаемых регионов у всех четырёх вендоров, а их платёжные шлюзы не принимают карты, выпущенные в РФ. Дальше в тексте — консоли, разделы и префиксы по каждому вендору, затем разбор того, что ломается при попытке пользоваться этими ключами из РФ, и вариант для тех, кому вендорный ключ не подходит: один ключ ah_ к совместимому API с рублёвой оплатой.
Хотите сначала понять, нужен ли вам вообще API? Откройте веб-чат — регистрация не требуется, анонимному пользователю доступно 5 сообщений в час. Этого хватает, чтобы прогнать свою задачу через модель и решить, стоит ли возиться с ключами.
Где взять API-ключ: карта по четырём вендорам
Названия разделов у всех четырёх вендоров разные, а логика одна: ключ привязан не к аккаунту, а к рабочему пространству внутри него — проекту у OpenAI, workspace у Anthropic, проекту Google Cloud у Gemini.
| Вендор | Консоль | Путь к ключу | Как выглядит | Заголовок в запросе |
|---|---|---|---|---|
| OpenAI | platform.openai.com | Проект → API Keys → + Create new secret key | sk-proj-… (новые), sk-… (старые) | Authorization: Bearer |
| Anthropic | platform.claude.com | Settings → API keys → Create key | sk-ant-… | x-api-key |
| aistudio.google.com | API Keys → Create API key | строка, привязанная к проекту Google Cloud | x-goog-api-key | |
| Groq | console.groq.com | API Keys → Create API Key | gsk_… | Authorization: Bearer |
Названия разделов и типы ключей меняются чаще, чем можно предположить: Google как раз в 2026 году переводит AI Studio на другой тип ключей, и у части команд интеграции уже отвалились.
OpenAI: ключ живёт в проекте, а не в аккаунте
OpenAI перевёл аутентификацию на проекты несколько лет назад, и это главная путаница для новичка: вы не найдёте «свой» ключ в настройках профиля, потому что ключи принадлежат проекту. Организация владеет проектами, проект держит ресурсы, лимиты, участников и ключи.
Порядок такой:
- Войдите на platform.openai.com и убедитесь, что вы в нужной организации — переключатель в левом верхнем углу.
- Откройте Projects и выберите проект. У каждой организации есть «Default project», который нельзя удалить; он наследует настройки организации целиком.
- В настройках проекта выберите API Keys и нажмите
+ Create new secret key. - Задайте имя и уровень прав. Доступны три: All (по умолчанию), Restricted (можно выставить None / Read / Write отдельно по каждому эндпоинту) и Read Only.
- Скопируйте значение. Через минуту вы увидите только идентификатор ключа.
Отдельная история — service accounts. Это псевдо-пользователи, которых создают только владельцы организации или проекта (Project → Members → + Service account). Такой аккаунт живёт внутри проекта и не может выйти за его пределы; ключ для него создаётся автоматически при создании аккаунта и, как водится, показывается один раз. Для CI, продакшена и агентов нужен именно он, а не личный ключ.
Про префиксы. Ключи, созданные в проекте, длиннее и начинаются с sk-proj-; старые ключи уровня аккаунта выглядят как sk-…. Половина проблем с интеграциями вида «ключ не подходит» — это чужой парсер, который проверяет длину или префикс по старым правилам.
Где смотреть расход: Billing на уровне организации и Limits на уровне проекта. Там же ставятся месячные лимиты трат и алерты. Нюанс: по умолчанию лимит проекта работает как мягкий порог — запросы после его достижения не блокируются. Жёсткий лимит включается отдельным переключателем.
Anthropic: Settings → API keys и три типа ключей
У Anthropic всё лежит там, где и ожидаешь: platform.claude.com → Settings → API keys → Create key. При создании вы задаёте имя, срок жизни (expiration), рабочее пространство и тип ключа.
Типов три, и разница проявится ровно в тот момент, когда создатель ключа уйдёт из организации:
- Personal key — действует как вы. Уйдёте из организации — перестанет работать.
- Service account key — представляет сервисный аккаунт: для CI, продакшена и автономных агентов. Это правильный выбор для всего общего.
- Workspace key — legacy-ключ без владельца, принадлежит workspace и продолжает работать после ухода создателя. Anthropic прямо пишет, что предпочитает первые два: они отключаются автоматически, когда связанный аккаунт убирают из организации.
Ключ начинается с sk-ant- и показывается один раз — если потеряли, восстановить значение нельзя, только создать новый. В коде: SDK читают переменную ANTHROPIC_API_KEY автоматически, прямой HTTP-запрос отправляет ключ в заголовке x-api-key. Если ключ работает сразу в нескольких workspace, придётся дополнительно передавать anthropic-workspace-id в каждом запросе — это тот самый случай, когда интеграция «работает локально и падает в проде».
Если кнопка Create key неактивна, дело не в сервисе: ваша роль в организации не позволяет создавать ключи. Просить надо не поддержку, а администратора организации.
Google: стандартные ключи AI Studio доживают последние месяцы
Google начал переход со standard API keys на authorization keys, и это самая горячая тема для тех, у кого Gemini-интеграция живёт в проде. Разница идеологическая: standard-ключ просто привязывает запрос к проекту Google Cloud для биллинга и квот, а auth-ключ привязан к сервисному аккаунту — то есть запросы обрабатываются от имени конкретной учётной записи с гранулярными правами, и утёкший ключ Google умеет быстро гасить.
Сроки, которые стоит записать:
- с 28 мая 2026 все новые ключи, созданные в Google AI Studio, автоматически создаются как auth-ключи;
- неограниченные standard-ключи Gemini API уже отклоняет — работают только те, у которых явно выставлены ограничения;
- в сентябре 2026 Gemini API начнёт отклонять запросы по standard-ключам полностью. Успеть мигрировать нужно до этой даты;
- с 7 мая 2026 неограниченные ключи, которые давно не использовались, помечаются в AI Studio как Blocked — их надо пересоздавать.
Проверить, что у вас: зайдите на страницу API Keys в AI Studio и посмотрите колонку Key Type. Ключи со значением Standard — под замену. Кнопка Create API key создаёт уже auth-ключ, его достаточно скопировать, обновить переменные окружения и выкатить, а старый удалить после проверки.
Ещё два момента, которые видны только на практике. Первый: если у вас уже есть аккаунт Google Cloud, AI Studio не создаст проект автоматически — проекты нужно импортировать вручную (Dashboard → Projects → Import projects). Второй: AI Studio показывает не больше 100 ключей и 50 проектов, а создать из его интерфейса можно максимум 10 проектов — для всего остального нужна консоль Google Cloud.
Хранение: переменная GEMINI_API_KEY или GOOGLE_API_KEY (если заданы обе, приоритет у второй), заголовок в HTTP-запросе — x-goog-api-key. Ограничения ключа ставятся в консоли Cloud: Application restrictions → IP-адреса, либо в AI Studio — «Restrict to Gemini API only».
Groq: gsk_, одна кнопка и почти без церемоний
Groq — самый простой из четырёх. Регистрация на console.groq.com (email, Google или GitHub), карта на старте не нужна, бесплатный уровень даёт потрогать модели без биллинга.
- В сайдбаре консоли откройте API Keys (прямая ссылка — console.groq.com/keys).
- Нажмите Create API Key.
- Введите понятное имя — например,
n8n-prodилиdsh-vision-toolkit. Имя потом и есть единственный способ отличить ключи в списке. - Нажмите Submit и сразу скопируйте значение.
Ключ начинается с gsk_ и показывается один раз. Scope-разделения нет: у Groq один тип ключа с полным доступом к API, и привязан он к организации, а не к конкретному пользователю. То есть «дать коллеге урезанный ключ на чтение» не получится — придётся заводить отдельную организацию или отдельный ключ и следить за ним руками.
Ключ OpenAI-совместимый: base_url меняется на https://api.groq.com/openai/v1, и официальный клиент openai работает. Правда, совместимость неполная — Groq прямо перечисляет поля, которые вернут 400: logprobs, logit_bias, top_logprobs, messages[].name; параметр N должен быть равен единице; а temperature: 0 тихо превращается в 1e-8. Если ваш код полагается на логиты, на Groq он не поедет.
Учёт и лимиты живут в разделах Spend Limits, Projects и Model Permissions в консоли.
Что мешает пользоваться вендорными ключами из России?
Ключ — это ещё не доступ. Созданный в консоли ключ ничего не стоит, пока на аккаунте нет денег и пока сам сервис согласен с вами работать.
| Вендор | Регион | Оплата | Практический итог |
|---|---|---|---|
| OpenAI | России нет в списке поддерживаемых стран | российские карты не принимаются; платёжный метод из неподдерживаемой страны — основание для блокировки | ключ создать можно, работать и платить — нет |
| Anthropic | России нет в списке Supported countries — ни для API, ни для claude.ai | нужна зарубежная карта | то же |
| России нет среди доступных регионов AI Studio и Gemini API | биллинг Google Cloud, зарубежная карта | AI Studio просто не откроется | |
| Groq | прямого гео-блэка в документации нет; соглашение ссылается на экспортное законодательство США | для платного тарифа нужна зарубежная карта | бесплатный уровень формально доступен |
Деталь, которая многое объясняет: в списках OpenAI, Anthropic и Google есть Армения, Казахстан, Грузия, Азербайджан, Кыргызстан и Узбекистан. России нет ни в одном из трёх. Формулировки у OpenAI жёсткие и прямые: доступ или предоставление доступа к API из неподдерживаемой страны может привести к блокировке или приостановке аккаунта, а использование платёжного метода не из поддерживаемой страны — отдельное основание для блокировки. То есть дело даже не в том, пройдёт ли платёж: аккаунт с российским биллинг-адресом или картой рискует целиком.
Вторая часть проблемы — деньги. Visa и Mastercard приостановили работу в России ещё в марте 2022 года, и зарубежные платёжные шлюзы не принимают карты, выпущенные в РФ. Даже если техническая доступность решена, ключ без положительного баланса бесполезен: у OpenAI и Anthropic это предоплата, у Google Cloud — привязанный биллинг-аккаунт.
Способы обхода гео-ограничений описаны в сторонних гайдах, но мы их не рекламируем: у таких схем есть правовые риски, а «готовые» иностранные аккаунты регулярно теряются при повторной проверке личности. Практический вопрос, который стоит задать себе раньше: не «как дотянуться до консоли», а «чем я буду платить».
Ключ, который работает из России и оплачивается рублями. AgentHere даёт ключ
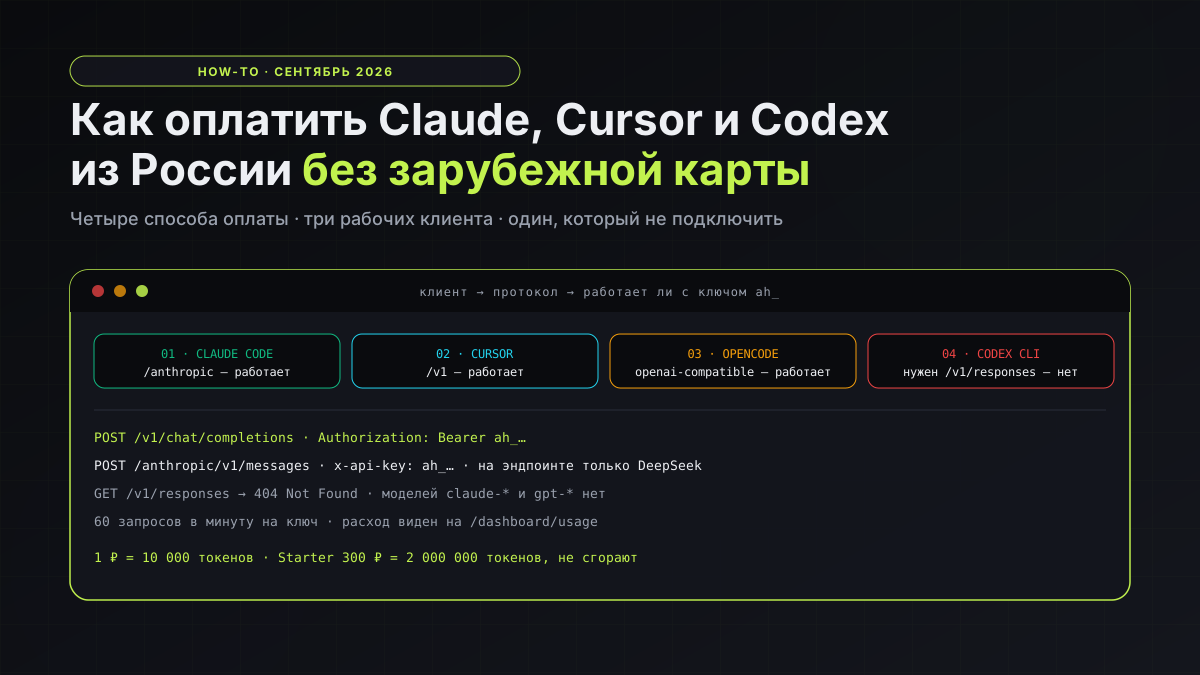
ah_к OpenAI-совместимому API: создать его можно за минуту в разделе «Ключи API», оплата — картой или через СБП. Сразу про ограничения, чтобы не было сюрпризов. Это не вендорные ключи: моделей семействclaude-*иgpt-*у нас нет, и запрос с таким именем вернёт404 not_found_errorсо списком доступных моделей. На Anthropic-эндпоинте работает только DeepSeek — GLM туда отправить нельзя, получите400 invalid_request_error. И домен должен быть именноagenthere.ru:agenthere.onlineредиректит, а при редиректе ключ может потеряться.
Почему все говорят про OpenAI-совместимый API?
Формат OpenAI скопировали все крупные провайдеры, поэтому смена поставщика модели перестала означать переписывание кода. Доказательство лежит в документации самих вендоров: у Groq есть отдельная страница «OpenAI Compatibility», у Google — страница «OpenAI compatibility», которая начинается с фразы «What changed? Just three lines!».
Три строки — это не фигура речи:
from openai import OpenAI

client = OpenAI(
    api_key="ah_ВАШ_КЛЮЧ",
    base_url="https://agenthere.ru/v1"   # было https://api.openai.com/v1
)
Меняются api_key, base_url и имя модели. Всё остальное — структура сообщений, стриминг, вызов инструментов, обработка ошибок — остаётся как было: клиенту безразлично, кто отвечает на другом конце, он шлёт одинаковый JSON и разбирает одинаковый ответ.
Совместимость при этом частичная. Groq не поддерживает logprobs и logit_bias. Google для своих фич (кэш контента, thinking-параметры, управление соотношением сторон у картинок) требует передавать их через extra_body. Так что «OpenAI-совместимый» надёжно означает базовый чат, стриминг и tool-calling, а не побайтовое равенство API.
Второй протокол, который стоит знать — Anthropic Messages (POST /v1/messages, заголовок x-api-key). На нём говорит Claude Code, и он не совместим с OpenAI-форматом: другой формат тела запроса, другие имена полей. Поэтому у AgentHere два эндпоинта, а не один. Подробности по обоим — в документации API, а разбор настройки Claude Code, Cursor и Cline с картинками и переменными окружения — в отдельном гайде для России.
Как получить ключ ah_ и подставить его в клиент
Шагов пять, и четыре из них проходят в браузере.
- Зарегистрируйтесь на agenthere.ru и откройте «Ключи API».
- Нажмите «Создать ключ» и дайте ему понятное имя — например,
cursor-workилиci-tests. - Выберите тип «Агент / proxy». Именно он открывает
/v1/chat/completions,/v1/modelsи MCP-эндпоинт. - Скопируйте ключ сразу. Он показывается один раз и хранится на сервере в виде хэша — восстановить значение нельзя, только создать новый ключ.
- Подставьте ключ и базовый URL в свой клиент.
Куда именно подставлять. OpenAI-совместимым клиентам — Cline, Cursor, Aider, opencode, Zed — нужен базовый URL https://agenthere.ru/v1 и заголовок Authorization: Bearer ah_…. Anthropic-совместимым, то есть Claude Code и Cline в режиме Anthropic, — другой адрес, https://agenthere.ru/anthropic, и заголовок x-api-key: ah_…. Codex CLI в этот список не входит: он разговаривает с провайдером только по Responses API, а https://agenthere.ru/v1/responses возвращает 404.
Модели: deepseek-v4-pro, deepseek-v4-flash, glm-5.2, glm-4.7-flash. На Anthropic-эндпоинте доступен только DeepSeek; GLM ходит через OpenAI-клиенты.
Проверить, что ключ живой, быстрее всего через curl:
curl https://agenthere.ru/v1/chat/completions \
  -H "Authorization: Bearer ah_ВАШ_КЛЮЧ" \
  -H "Content-Type: application/json" \
  -d '{"model":"deepseek-v4-pro","messages":[{"role":"user","content":"Привет"}]}'
Пара настроек, на которых спотыкаются чаще всего. В Cline провайдер нужно выбрать «OpenAI Compatible», а не «OpenAI»: у второго в интерфейсе просто нет поля Base URL. В Cursor это Settings → Models → API Keys → включить OpenAI API Key, затем Override OpenAI Base URL. В Claude Code — переменные ANTHROPIC_BASE_URL и ANTHROPIC_AUTH_TOKEN: одного базового URL недостаточно, без второго клиент продолжит ходить в claude.ai. В Aider обязателен префикс openai/ перед именем модели, иначе он игнорирует ваш OPENAI_API_BASE. Windsurf не поддерживается — используйте Cline или Continue.
Лимиты: ключ выдерживает 60 запросов в минуту. Суточного лимита нет — расход ограничен балансом, и это скорее плюс: вы не упрётесь в потолок посреди ночного прогона. Текущий расход виден на /dashboard/usage. Полная инструкция по всем клиентам, включая Zed и opencode, — в гайде по кодинг-клиентам, формат запроса и ответа — в описании Chat Completions.
Чек-лист безопасного API-ключа
Этот раздел пригодится, даже если AgentHere вы так и не откроете: правила ниже общие для любого вендора и любого ключа.
- Отдельный ключ на каждый проект и окружение. Один ключ на всё — это единственная точка отказа: при утечке придётся пересоздавать и передеплоить всю инфраструктуру разом. Дев-ключ, который можно пересоздать без последствий, и прод-ключ, который трогают раз в квартал, — разумный минимум.
- Ключ — только в переменную окружения. Никаких литералов в коде и в конфигах, которые лежат в репозитории.
.envв.gitignore, на сервере —EnvironmentFileу systemd или секреты Docker. Отдельно проверьте, что.envне попал в первый коммит: люди чаще всего теряют ключи именно там. - Никогда не коммитить. Git-история не стирается: файл, удалённый через
git rm, остаётся в предыдущем коммите и достаётся одной командой. Более того, сканеры вроде GitHub secret scanning и GitGuardian находят ключи в публичных репозиториях за минуты, а боты начинают ими пользоваться ещё быстрее. Если ключ уже попал в публичный репозиторий — считайте его скомпрометированным, даже если удалили через секунду. - Никогда не отправлять ключ в браузер или в мобильное приложение. Всё, что скомпилировано в клиентский бандл, извлекается в один клик. Публичный фронтенд должен ходить на ваш бэкенд, а уже бэкенд — в API. Это не паранойя: Google пишет об этом дословно в разделе про безопасность ключей и советует ровно такой прокси.
- Сузить права ключа до нужного минимума. У OpenAI вместо прав по умолчанию All поставьте Restricted и выключите всё, к чему вы не обращаетесь. У Google включите «Restrict to Gemini API only» и ограничение по IP. У Anthropic разведите окружения по workspace. У AgentHere заведите отдельный ключ на каждый клиент — отозвать один проще, чем разбираться, кто из четырёх проектов сломался.
- Держать готовый план на утечку. Порядок важен, и он контринтуитивный: сначала создать и задеплоить новый ключ, потом отключать скомпрометированный. Google описывает ровно эту последовательность и отдельно предупреждает: не удаляйте старый ключ, пока новый не заработал, иначе получите простой. И уже после этого — проверка логов и биллинга на аномальную активность.
- Ротация и потолки. Раз в квартал пересоздавайте ключи — это скучно, зато ограничивает окно, в котором утёкший ключ остаётся полезным. Параллельно поставьте бюджетные алерты. У AgentHere это выглядит проще, чем у вендоров: лимит задаёт баланс, суточного потолка нет, а расход виден на /dashboard/usage — если цифра выросла сама по себе, ключ пора менять.
Что делать, если клиент отвечает ошибкой
Четыре ошибки закрывают почти все обращения по API. У каждой свой код, и код сразу подсказывает, что чинить.
| Что видите | Причина | Что делать |
|---|---|---|
404 not_found_error | Клиент отправил claude-* или gpt-* — таких моделей у нас нет | Указать одну из доступных: deepseek-v4-pro, glm-5.2 и т. д. |
400 invalid_request_error | GLM отправлен на Anthropic-эндпоинт | GLM работает только через OpenAI-клиенты |
| Пустой ответ у Claude Code | Base URL указан как /v1 | Для Anthropic-клиента нужен https://agenthere.ru/anthropic |
401 сразу после создания ключа | Ключ скопирован не полностью или уже отозван | Пересоздать ключ в «Ключи API» |
| Ключ «не найден», хотя он верный | Используется домен agenthere.online | Работать через agenthere.ru: при редиректе ключ может потеряться |
Если ошибка не из этого списка — пришлите её текст с кодом и именем модели, так разбор занимает один заход вместо трёх.
Итог
У вендорного ключа и ключа совместимого провайдера разные сильные стороны, и путать их не стоит. Ключ OpenAI, Anthropic или Google даёт первоисточник: самые свежие модели, новые возможности раньше остальных, полный набор параметров API. Если у вас есть зарубежная карта, легальный доступ к сервису и вы готовы держать аккаунт в порядке — берите вендорный ключ, это лучший вариант по качеству.
Если карты нет или аккаунт рискует быть заблокированным за неподдерживаемый регион — вопрос не в том, какой вендор лучше, а в том, чем платить. Тогда работает связка «совместимый эндпоинт + рублёвая оплата»: код не меняется, клиенты остаются те же, а ключ начинается на ah_.
Считаем в рублях. Starter — 300 ₽ за 2 000 000 токенов, Plus — 900 ₽ за 7 000 000, Pro — 2 250 ₽ за 18 000 000, Scale — 8 250 ₽ за 70 000 000. Подписок нет, оплата разовая, токены не сгорают; Scale даёт −33 % на все будущие пакеты. Ограничение, о котором лучше знать заранее: постоянно бесплатного тарифа нет — при регистрации начисляется 1 000 000 токенов однократно, дальше только платные пакеты. Актуальные условия — на странице тарифов, разбор экономики токенов — в материале о ценах на нейросети.
Начать можно с малого: создайте ключ, прогоните через него одну реальную задачу и посмотрите на расход — он будет в токенах, а не в непонятных единицах подписки.
Источники
- OpenAI Help Center — ChatGPT and API services in unsupported countries and territories: https://help.openai.com/en/articles/9131992-chatgpt-and-api-services-in-unsupported-countries-and-territories
- OpenAI Help Center — OpenAI API Supported Countries and Territories: https://help.openai.com/en/articles/5347006-openai-api-supported-countries-and-territories
- OpenAI Help Center — Managing projects in the API platform (проекты, сервисные аккаунты, ключи, права): https://help.openai.com/en/articles/9186755-managing-your-work-in-the-api-platform-with-projects
- OpenAI Developer Community — про префиксы ключей
sk-proj-иsk-: https://community.openai.com/t/how-to-create-an-api-secret-key-with-prefix-sk-only-always-creates-sk-proj-keys/1263531 - Claude Platform Docs — Get your Claude API key (типы ключей,
sk-ant-,x-api-key): https://platform.claude.com/docs/en/get-api-key - Claude Platform Docs — API overview (аутентификация, заголовки, workspace): https://docs.claude.com/en/api/getting-started
- Anthropic — Supported countries and regions: https://www.anthropic.com/supported-countries
- Google AI for Developers — Using Gemini API keys (standard vs auth, сроки миграции, ограничения): https://ai.google.dev/gemini-api/docs/api-key
- Google AI for Developers — Available regions for Google AI Studio and Gemini API: https://ai.google.dev/gemini-api/docs/available-regions
- Google AI for Developers — OpenAI compatibility (Gemini через OpenAI SDK): https://ai.google.dev/gemini-api/docs/openai
- Groq Docs — Quickstart (создание ключа,
GROQ_API_KEY): https://console.groq.com/docs/quickstart - Groq Docs — OpenAI Compatibility (base URL, неподдерживаемые поля): https://console.groq.com/docs/openai
- Groq Docs — API Error Codes and Responses: https://console.groq.com/docs/errors
- Интерфакс — Visa и Mastercard приостановили работу в России (2022): https://www.interfax.ru/business/826647